

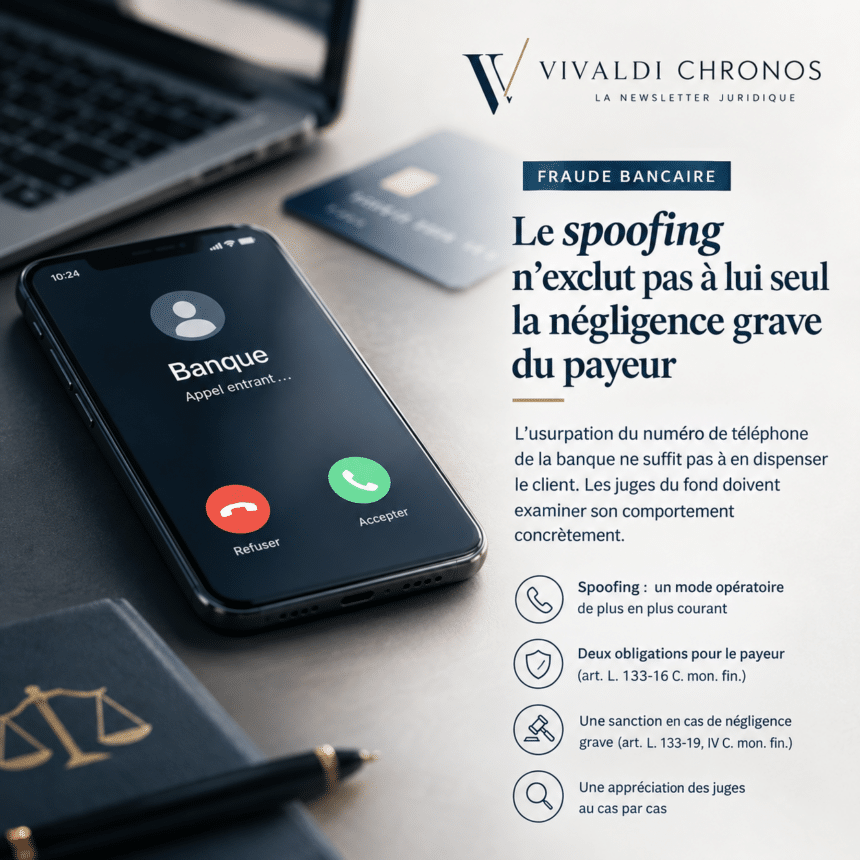
Le client qui communique ses identifiants à un faux conseiller et valide des opérations qu’il n’a pas initiées commet peut-être une négligence grave. L’usurpation du numéro de téléphone de la banque ne suffit pas à l’en dispenser. Les juges du fond doivent examiner son comportement concrètement.
Source : Cass. com., 9 septembre 2026, n° 25-15.038, n° 429 F-D
I. Le cadre légal : deux obligations, une sanction
Le régime tient en deux textes du code monétaire et financier, que la chambre commerciale vise ensemble.
L’article L. 133-16 met deux obligations à la charge de l’utilisateur. Il prend toute mesure raisonnable pour préserver la sécurité de ses données de sécurité personnalisées. Il utilise son instrument de paiement conformément aux conditions qui régissent cette utilisation.
L’article L. 133-19, IV, en tire la sanction. Le payeur supporte les pertes nées d’opérations non autorisées dès lors qu’il a manqué à ces obligations, intentionnellement ou par négligence grave.
Tout se joue donc sur la qualification de cette négligence. Et la jurisprudence récente a progressivement rétréci le domaine dans lequel les banques pouvaient l’invoquer.
II. Les faits : un appel, un virement « test », des identifiants réinitialisés
Le déroulé mérite d’être restitué précisément, car la Cour reproche justement aux juges d’appel de l’avoir survolé.
Le 18 septembre 2021, le titulaire d’un compte et d’un livret A reçoit un appel sur son portable. Son interlocuteur se présente comme un préposé de sa banque et annonce un retrait frauduleux à bloquer d’urgence.
Le client confirme alors les informations que l’escroc détient déjà : son adresse postale et son numéro de carte bancaire. Il reçoit ensuite un message texte provenant du numéro préenregistré au nom de la banque, qui lui confirme la mise en opposition de sa carte. Le décor paraît crédible.
Suit la séquence décisive. À la demande de son interlocuteur, qui lui présente l’opération comme un simple test, le client valide un virement de 9 000 euros. Il réinitialise ensuite son identifiant et son mot de passe, puis les communique à l’escroc.
L’entretien terminé, il découvre l’étendue du détournement. Deux virements internes ont vidé son livret A vers son compte courant, pour 10 000 et 1 500 euros. Un virement externe de 9 000 euros a rejoint le compte d’un tiers inconnu. Quatre retraits de 300 euros complètent le tableau, soit 10 200 euros de pertes réelles.
Le client assigne sa banque en remboursement. La cour d’appel de Toulouse le suit et condamne l’établissement.
III. La censure : un motif péremptoire ne vaut pas motivation
La cour d’appel avait bâti son raisonnement sur une proposition générale.
Un tiers appelle l’utilisateur en se faisant passer pour son conseiller. Il lui livre des informations personnelles pour asseoir l’usurpation, puis invoque l’urgence pour obtenir ses codes. Dans cette hypothèse, a jugé la cour, aucune négligence grave ne pèse sur le client. Elle a ajouté que le message texte émanant du numéro enregistré de la banque achevait de le mettre en confiance. Elle en a déduit l’absence de négligence grave, malgré la communication volontaire d’éléments confidentiels.
La chambre commerciale censure ce raisonnement pour défaut de base légale. Les mots qu’elle emploie méritent d’être retenus : la cour d’appel s’est déterminée « par un motif péremptoire ».
Le reproche porte sur la méthode, non sur le résultat. Les juges ne pouvaient pas écarter la négligence grave au seul constat du mode opératoire. Ils devaient rechercher concrètement si deux actes précis ne la caractérisaient pas :
- la divulgation volontaire de l’identifiant et du code d’accès au service de paiement en ligne ;
- la validation d’opérations que le client n’avait pas initiées.
La cassation reste partielle. Le rejet de la demande de dommages et intérêts pour résistance abusive survit, et l’affaire repart devant la cour d’appel de Montpellier.
IV. Le mode opératoire compte, le comportement aussi
L’apport se résume à une méthode d’appréciation.
Le spoofing téléphonique, par lequel l’escroc affiche le numéro de la banque pour mettre sa victime en confiance, entre bien dans l’analyse. Les informations personnelles que détient l’escroc y entrent aussi. Ces circonstances pèsent sur la vigilance que l’on peut raisonnablement attendre du client.
Elles ne dispensent pourtant pas le juge d’examiner ce que le client a fait. Et le dossier commenté présente deux actes d’une nature particulière.
La divulgation des identifiants heurte frontalement les conditions générales du service de banque à distance. Le pourvoi de la banque citait la clause applicable. Celle-ci oblige l’abonné à tenir secrets son identifiant et son mot de passe, et à ne les communiquer à quiconque, « même à la Banque qui ne peut en avoir connaissance et ne les lui demandera jamais ». La stipulation désigne précisément le scénario vécu.
La validation d’opérations non initiées relève d’une autre logique. Le client n’a pas seulement laissé filer une donnée : il a authentifié lui-même des virements dont il n’était pas l’auteur. L’écart entre ce qu’il croyait faire et ce qu’il faisait devient ici le cœur du débat.
V. Où se situe l’arrêt dans une jurisprudence mouvante
La matière évolue vite, et l’arrêt du 9 septembre 2026 ne s’y inscrit pas n’importe où.
Le courant protecteur. L’arrêt du 23 octobre 2024 refusait de retenir la négligence grave du client manipulé par un faux conseiller affichant le numéro de la banque. Nous l’avions commenté sous le titre l’absence de caractérisation, par principe, d’une négligence grave. La chambre commerciale a prolongé cette ligne le 12 juin 2025, en exigeant un faisceau d’indices pluriels et significatifs. Dans ces affaires, le client accomplissait des manipulations qu’il croyait destinées à contrer la fraude ou à réparer un incident technique.
Le courant correcteur. Le 4 mars 2026, la Cour a censuré une décision qui écartait la négligence grave un peu vite. Le client avait reçu un message de confirmation mentionnant une validation de paiement, et non une annulation. Les juges du fond devaient se demander si cette formulation ne devait pas éveiller ses soupçons.
L’arrêt du 9 septembre 2026 rejoint ce second mouvement. Il ne condamne pas le client : il refuse l’automatisme inverse.
Une réserve s’impose néanmoins sur sa portée. La décision porte la mention F-D, sans publication au Bulletin, quand les arrêts de 2024 et de mars 2026 bénéficiaient d’une diffusion FS-B. La Cour affine sa méthode plutôt qu’elle ne pose un principe nouveau.
VI. L’ordre des questions : consentement d’abord, négligence ensuite
Un point échappe parfois aux plaideurs, et il commande pourtant l’issue du dossier.
Le débat sur la négligence grave n’arrive qu’en second. La banque doit d’abord établir que le client a consenti aux opérations litigieuses. Nous avions analysé cette répartition à propos de l’arrêt du 1er juillet 2026 : la charge de la preuve du consentement pèse sur la banque. L’authentification forte réussie ne vaut pas consentement, et l’usage de l’instrument de paiement ne prouve ni l’autorisation ni la négligence.
Dans notre affaire, la banque soulevait deux moyens. La Cour n’a pas admis le premier, qu’elle a écarté par application de l’article 1014, alinéa 2, du code de procédure civile. Seul le second, relatif à la négligence grave, a prospéré.
La leçon vaut pour la construction des écritures. Contestez l’autorisation avant de discuter la vigilance. Les deux terrains obéissent à des règles de preuve distinctes, et le premier reste le plus favorable à la victime.
VII. Conséquences pratiques
Pour le conseil de la victime. Documentez le mode opératoire sans vous y arrêter. Le relevé d’appels, la capture du numéro affiché et le message texte frauduleux restent utiles, mais ils ne suffiront plus. Expliquez surtout ce que votre client croyait accomplir à chaque étape, et pourquoi cette croyance paraissait raisonnable sur le moment. Distinguez soigneusement les manipulations présentées comme protectrices des validations de virements sortants : les secondes exposent bien davantage.
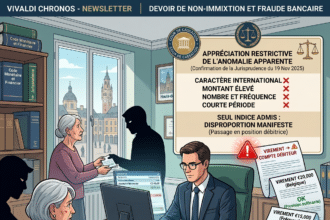
Pour l’établissement bancaire. Produisez le relevé de connexions, mais ne vous y limitez pas. Reliez chaque opération litigieuse à un acte positif du client, puis rapprochez cet acte de la clause contractuelle qu’il méconnaît. Rappelez-vous que le devoir de vigilance face à l’anomalie apparente continue de jouer en parallèle, et que la Cour en retient une appréciation restrictive.
Pour tous. Les deux virements internes du livret A vers le compte courant méritent attention. Ce mouvement préparatoire, destiné à rassembler les fonds avant le détournement, constitue un signal que les dispositifs de surveillance devraient détecter.
VIII. Ce que nous retenons
La chambre commerciale remet la casuistique à sa place, et c’est une bonne nouvelle pour la sécurité juridique.
Les cours d’appel avaient parfois transformé une solution d’espèce en règle générale : spoofing établi, donc négligence grave exclue. Cette équation disparaît. Le juge examinera désormais ce que la victime a fait, pas seulement ce qu’elle a subi.
Le contentieux ne devient pas pour autant défavorable aux clients. L’arrêt impose une recherche, il ne préjuge pas de son résultat. La cour de renvoi conserve toute liberté pour juger que la sophistication du procédé excusait la communication des codes.
Reste une incertitude que les praticiens devront surveiller. Entre le client qui transmet un code pour « bloquer » une fraude et celui qui valide un virement sortant de 9 000 euros, la frontière de la négligence grave se dessine lentement, dossier après dossier.
Pour aller plus loin sur Chronos
- Spoofing : l’absence de caractérisation, par principe, d’une négligence grave
- Fraude bancaire : la charge de la preuve du consentement pèse sur la banque
- Responsabilité bancaire et escroquerie téléphonique
- Hameçonnage : durcissement des conditions du refus de remboursement
- Opérations bancaires non autorisées
- Fraude au faux RIB : la banque qui rédige l’ordre de virement engage sa responsabilité contractuelle